

Hôm nay, Google ra mắt tính năng hiểu video theo cơ chế tác nhân (agentic…
Tăng cường các biện pháp bảo mật mới cho Google Workspace Studio nhằm mở rộng các kịch bản cộng tác
Google Workspace Studio đang mở ra kỷ nguyên mới cho năng suất doanh nghiệp thông qua các quy trình tự động hóa dựa trên tác nhân (Agentic Automation) tùy chỉnh và hoàn toàn không cần viết mã (no-code). Nhằm mở rộng quy mô cộng tác giữa nhiều người dùng mà vẫn đảm bảo an toàn thông tin tối đa, Google vừa chính thức bổ sung bộ biện pháp kiểm soát bảo mật cấp doanh nghiệp chuyên sâu, mang lại sự an tâm tuyệt đối cho các nhà quản trị CNTT khi đưa AI tự động hóa vào vận hành thực tế.
5 Cơ chế kiểm soát bảo mật chuyên sâu dành cho Quản trị viên
1. Định danh tác nhân theo nguyên tắc Đặc quyền tối thiểu (Least Privilege)
- Các luồng tự động hóa trong Studio vẫn vận hành dựa trên danh tính người dùng nhưng được áp dụng nghiêm ngặt nguyên tắc đặc quyền tối thiểu. Luồng chỉ sở hữu đúng tập hợp quyền tối thiểu cần thiết để chạy tác vụ, thay vì kế thừa toàn bộ đặc quyền rộng lớn của chủ sở hữu.
- Mỗi luồng được cấp một mã định danh duy nhất (auditable ID) để lưu vết và theo dõi toàn bộ hành vi. (Lưu ý: Cơ chế này áp dụng trước cho các luồng mới tạo; các luồng cũ sẽ được hỗ trợ trong các giai đoạn tiếp theo).
2. Tính năng Gán danh tính linh hoạt (Identity Attribution – Bản thử nghiệm)
- Quản trị viên có thể quyết định xem hành động do luồng thực hiện sẽ hiển thị dưới danh tính cá nhân của chủ sở hữu hay quy về chính luồng đó (kèm theo thông tin chủ sở hữu).
- Cài đặt này được bật theo mặc định (ưu tiên quy cho luồng), giúp phân định rõ đâu là thao tác thủ công của con người và đâu là tác vụ do tác nhân AI kích hoạt.
3. Kiểm toán và khả năng quan sát toàn diện (Audit & Observability)
- Mọi sự kiện cấu hình và thực thi luồng đều được ghi nhận chi tiết trong nhật ký kiểm toán (Audit Logs) của Workspace Studio.
- Khi luồng thực hiện các thao tác nhạy cảm (như chỉnh sửa tệp trong Google Drive hoặc gửi email qua Gmail), nhật ký kiểm toán sẽ đính kèm đầy đủ ngữ cảnh: Mã định danh duy nhất của luồng và thông tin chủ sở hữu.
4. Quản lý quyền truy cập tác nhân & Tích hợp Công cụ điều tra bảo mật (SIT)
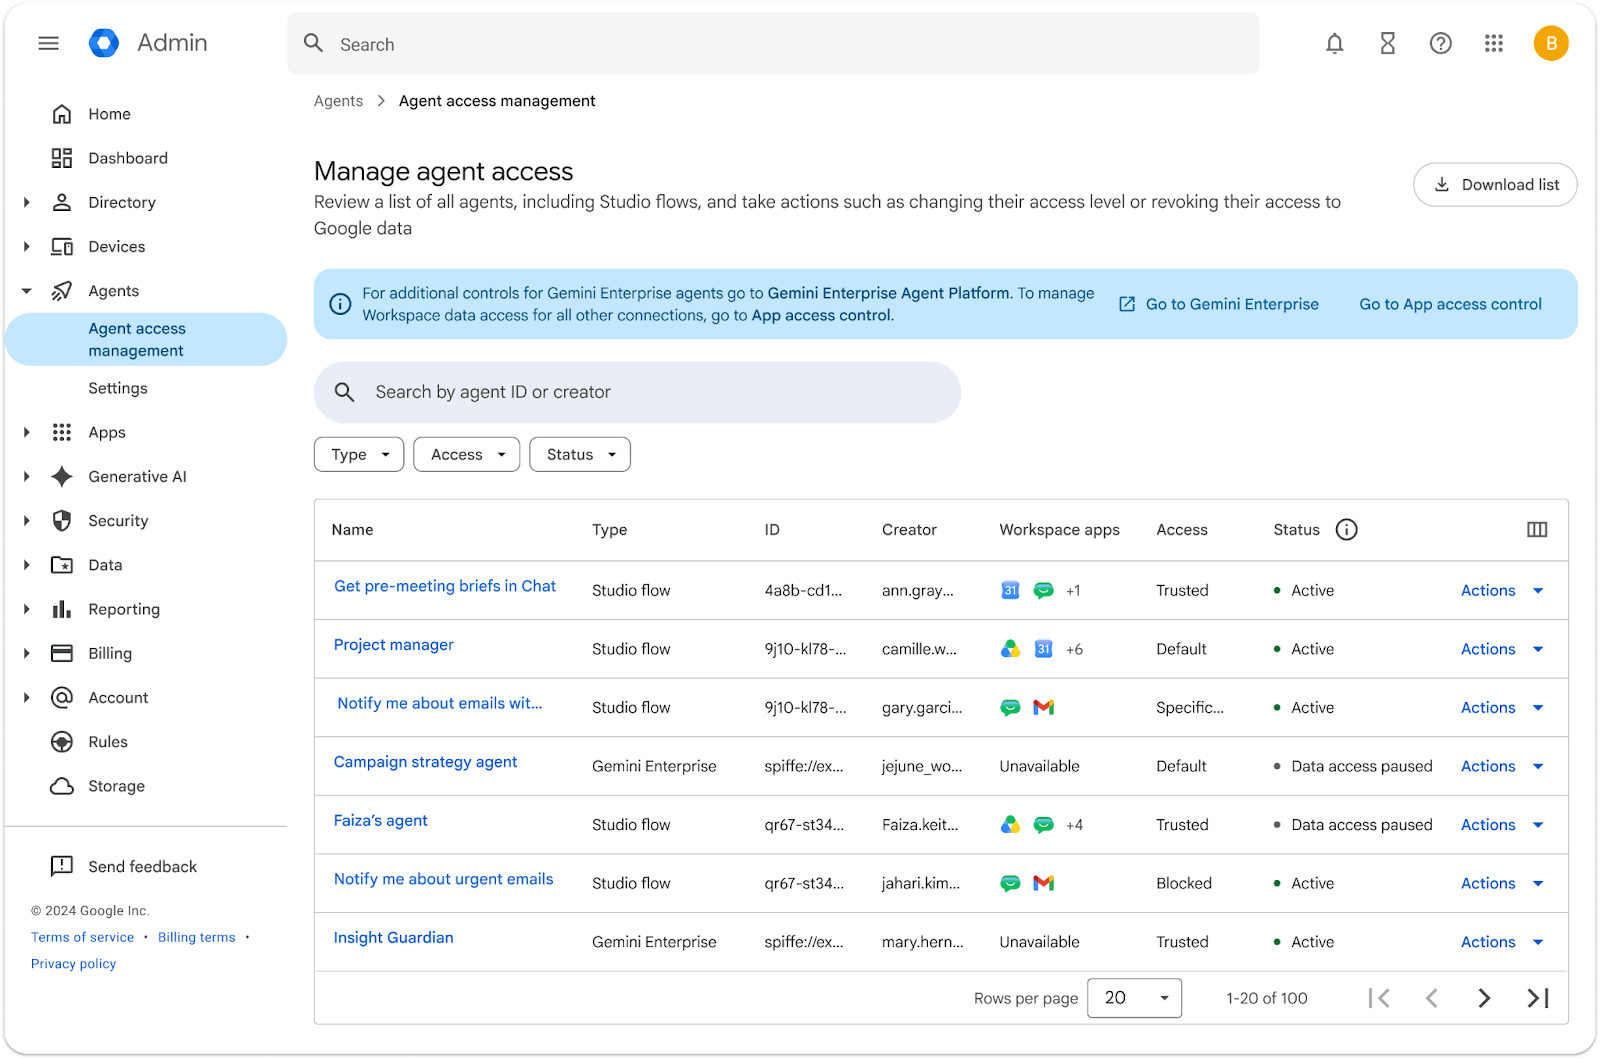
- Bảng điều khiển quản trị mới cho phép Admin nhanh chóng tạm dừng toàn bộ luồng hoặc thu hồi các phạm vi OAuth cụ thể của từng luồng riêng lẻ (ví dụ: chỉ tước quyền truy cập Drive nhưng vẫn giữ quyền gửi mail).
- Tích hợp trực tiếp với Công cụ điều tra bảo mật (Security Investigation Tool – SIT), cho phép chuyển ngay từ một sự kiện cảnh báo sang trang quản lý quyền tác nhân để cô lập sự cố trong tích tắc.
5. Cơ chế có sự tham gia của con người (HiTL) & Ngăn ngừa mất dữ liệu (DLP)
- Kiểm soát quản trị: Admin có thể vô hiệu hóa các bước quy trình cụ thể, chặn quyền truy cập dữ liệu của Gemini hoặc vô hiệu hóa các liên kết webhook ra ngoài.
- Human-in-the-Loop (HiTL): Thiết lập quy định bắt buộc người dùng cuối phải xác nhận thủ công trước khi luồng thực hiện các bước chia sẻ dữ liệu nhạy cảm ra ngoài tổ chức.
- DLP thời gian thực:
- DLP cho Gemini: Giới hạn dữ liệu Drive mà Gemini có thể truy cập dựa trên phân loại nội dung và nhãn bảo mật (Labels).
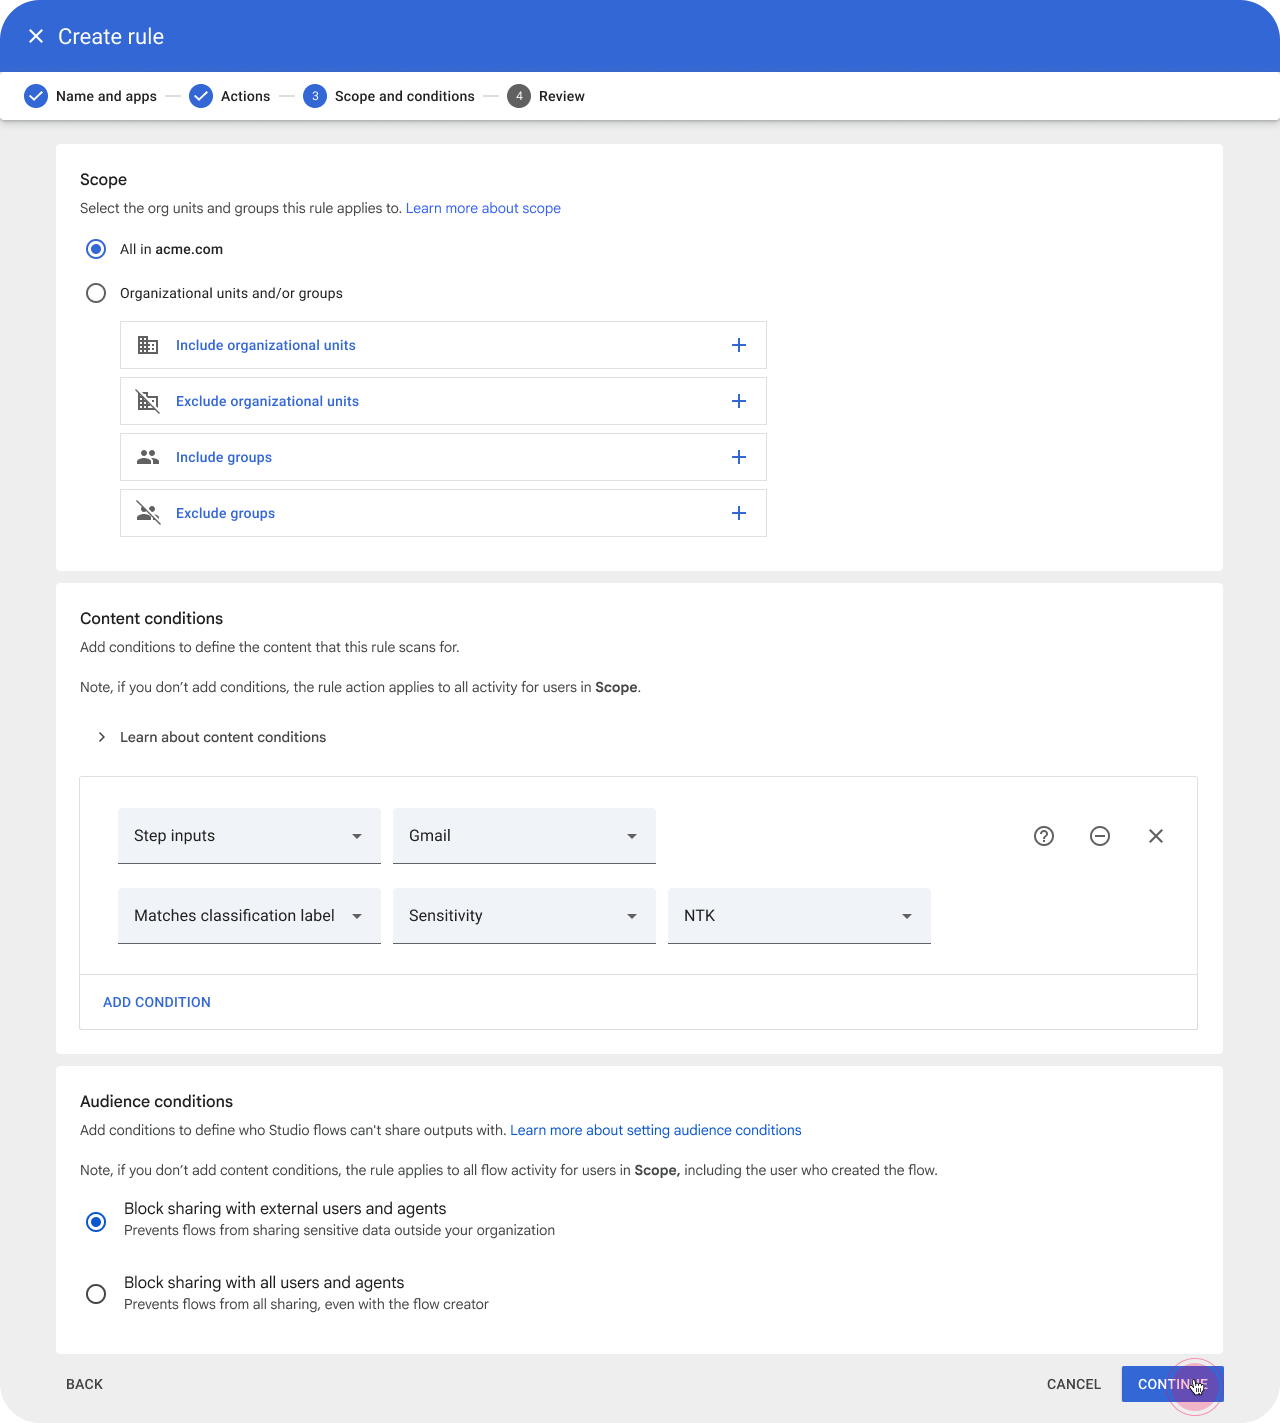
- DLP cho Studio: Chặn hoặc yêu cầu người dùng xét duyệt các quy trình dựa trên nguồn dữ liệu đầu vào, dữ liệu xử lý và phạm vi hiển thị của dữ liệu đầu ra.
Các use-case cộng tác
Khi mới ra mắt, Studio chỉ có thể hỗ trợ người dùng thực hiện các công việc như soạn thảo email, chứ không thể tự động thực hiện tác vụ như gửi email. Hiện nay, Studio đã hỗ trợ sự phối hợp giữa nhiều người dùng thông qua việc bổ sung một số bước mới đi kèm các cơ chế kiểm soát tích hợp.
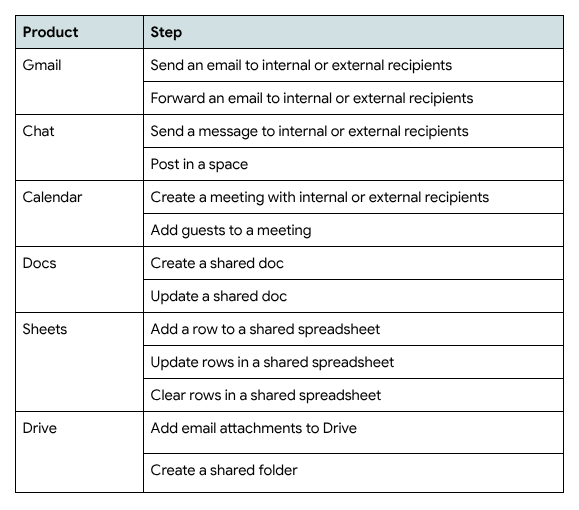
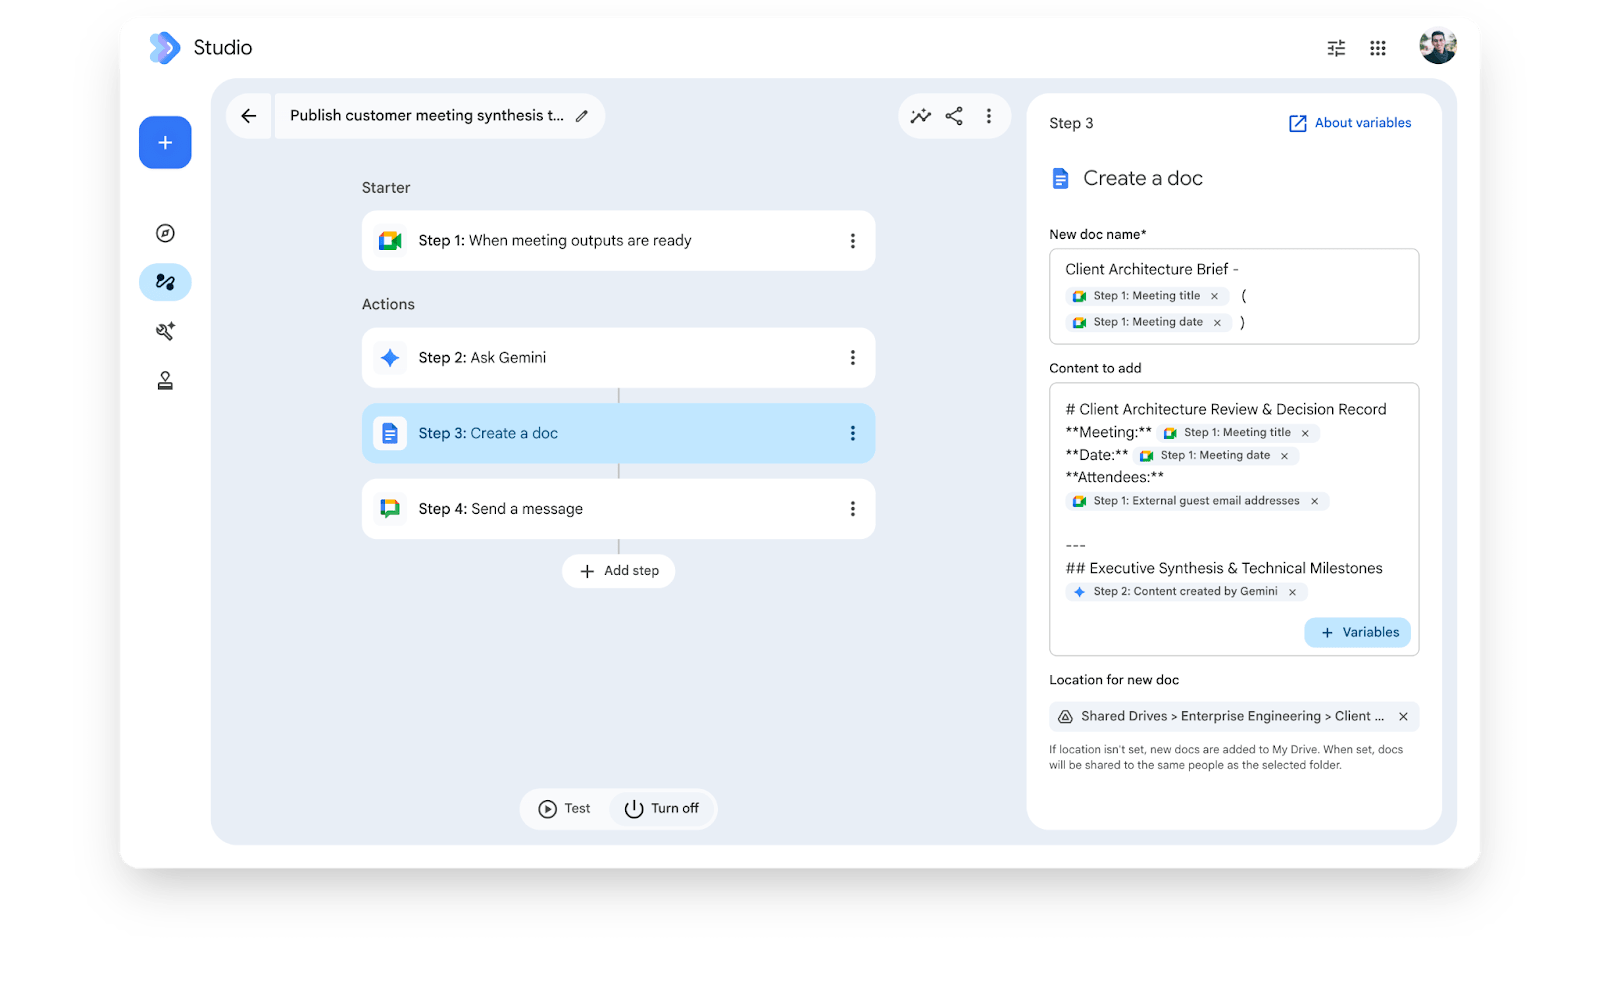
Danh tính của tác nhân: Quá trình tự động hóa sử dụng các luồng (flow) trong Studio sẽ tiếp tục chạy với danh tính của người dùng, nhưng tuân theo nguyên tắc đặc quyền tối thiểu. Điều này có nghĩa là luồng sẽ chỉ sở hữu tập hợp các đặc quyền tối thiểu cần thiết để thực thi, thay vì toàn bộ đặc quyền mà chủ sở hữu có. Khi luồng hoạt động, nó sẽ thực thi dưới một định danh duy nhất có khả năng lưu vết (auditable). Lưu ý: cơ chế định danh tác nhân với đặc quyền tối thiểu này chỉ áp dụng cho các luồng mới được tạo; các luồng hiện có sẽ được hỗ trợ trong tương lai.
(Bản thử nghiệm) Gán danh tính: Thông qua một tùy chọn cài đặt mới, quản trị viên có thể quyết định xem các hành động do luồng (flow) thực hiện sẽ hiển thị danh tính của người sở hữu hay được quy cho chính luồng đó (kèm theo thông tin người sở hữu). Cài đặt này sẽ được bật theo mặc định; nghĩa là các hành động của luồng sẽ được quy cho luồng đó. Lưu ý: cài đặt quy định hiển thị danh tính người thực hiện sẽ chỉ áp dụng cho các luồng mới được tạo; các luồng hiện có sẽ được hỗ trợ trong tương lai.
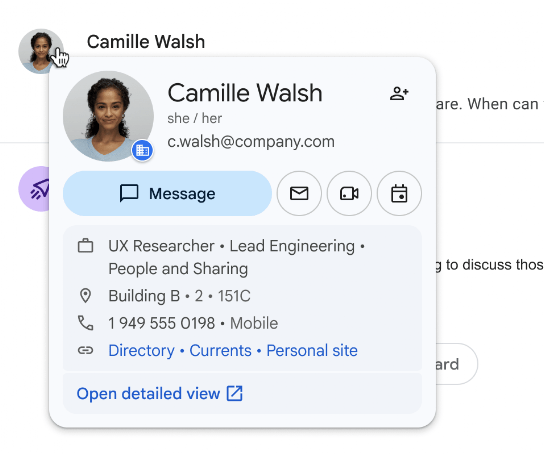 |
| Luồng được thể hiện dưới dạng danh tính của chủ sở hữu. |
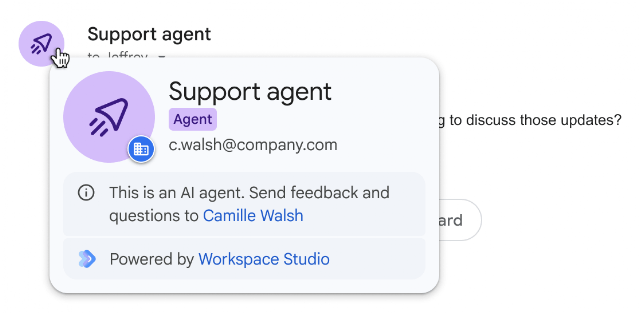 |
| Luồng được gán tên cùng với thông tin của chủ sở hữu. |
Kiểm toán và khả năng quan sát: Các thao tác trong Studio liên quan đến sự kiện cấu hình và thực thi đều được ghi lại trong các sự kiện kiểm toán của Studio. Ngoài ra, các sự kiện kiểm toán cho những hành động như chỉnh sửa tệp trong Drive hoặc gửi email qua Gmail sẽ bao gồm ngữ cảnh của luồng (flow), chẳng hạn như mã định danh duy nhất của luồng và thông tin của chủ sở hữu. Lưu ý: thông tin ngữ cảnh về tác nhân (agent) trong nhật ký kiểm toán sẽ chỉ áp dụng cho các luồng mới được tạo; các luồng hiện có sẽ được hỗ trợ trong tương lai.
Quản lý quyền truy cập của tác nhân (Agent): Trong bảng điều khiển dành cho quản trị viên, bảng điều khiển quản lý quyền truy cập của tác nhân cho phép quản trị viên tạm dừng tất cả các luồng (flow) hoặc các phạm vi OAuth cụ thể đối với từng luồng riêng lẻ (ví dụ: thu hồi quyền truy cập vào Drive). Ngoài ra, công cụ điều tra bảo mật cho phép quản trị viên chuyển trực tiếp từ một sự kiện kiểm tra (audit event) sang trang quản lý quyền truy cập của tác nhân, giúp đẩy nhanh quá trình khắc phục sự cố. Lưu ý: Sau khi tính năng được triển khai, các luồng mới tạo sẽ hiển thị trong mục quản lý quyền truy cập của tác nhân; các luồng hiện có sẽ được hỗ trợ trong tương lai.
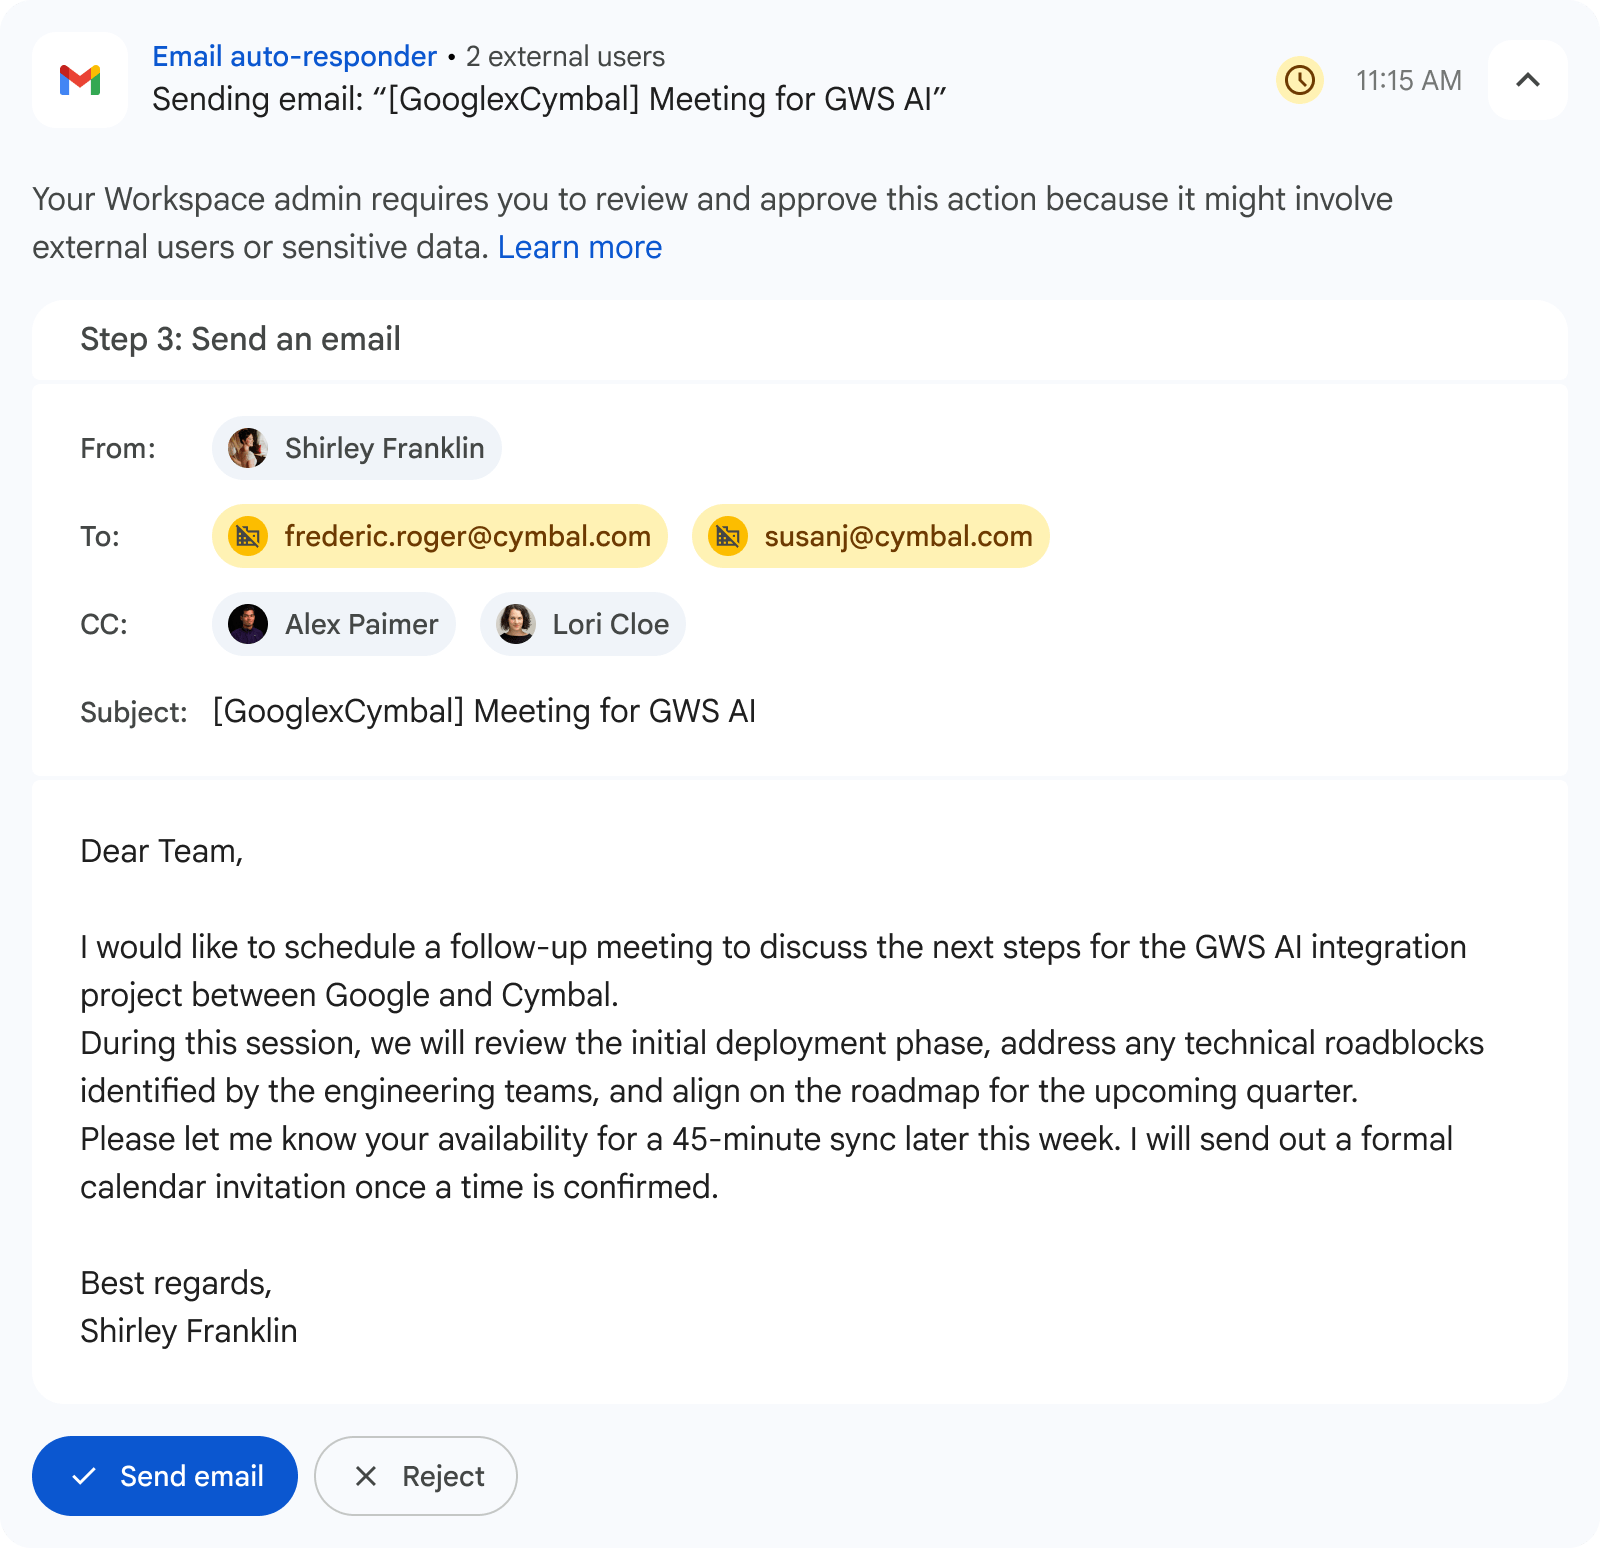
Cài đặt quản trị & cơ chế có sự tham gia của con người (human-in-the-loop): Các cài đặt quản trị bổ sung sẽ hỗ trợ việc vô hiệu hóa một số loại bước cụ thể trong quy trình, tắt quyền truy cập dữ liệu của Gemini, bắt buộc người dùng cuối phải xác nhận đối với các bước chia sẻ dữ liệu ra bên ngoài, cũng như vô hiệu hóa các tích hợp webhook.
Các biện pháp bảo vệ trong thời gian thực: Các tính năng bổ sung về ngăn ngừa mất dữ liệu (DLP) dành cho việc truy cập dữ liệu Gemini và các quy trình Studio hiện đã có sẵn để tăng cường khả năng bảo vệ. Tính năng DLP cho Gemini hạn chế quyền truy cập của Gemini vào dữ liệu trên Drive dựa trên các điều kiện về nội dung và nhãn, đồng thời sẽ sớm hỗ trợ thêm các dịch vụ khác. Tính năng DLP cho Studio sẽ hỗ trợ việc hạn chế thực thi quy trình Studio—bao gồm chặn hoặc yêu cầu người dùng cuối xem xét—dựa trên các điều kiện về dữ liệu nguồn, dữ liệu được sử dụng và khả năng hiển thị dữ liệu đầu ra.
Thời gian triển khai
Cài đặt bảng điều khiển quản trị
- Các miền thuộc kênh Phát hành nhanh (Rapid Release) và Phát hành theo lịch trình (Scheduled Release): Quá trình triển khai bắt đầu từ hôm nay (có thể mất tới 3 ngày để người dùng thấy được thay đổi).
Các tính năng hiển thị với người dùng cuối
- Đối với các miền thuộc nhóm Phát hành nhanh (Rapid Release): Quá trình triển khai bắt đầu từ ngày 20 tháng 8 năm 2026 (có thể mất tới 3 ngày để tính năng hiển thị).
- Đối với các miền thuộc nhóm Phát hành theo lịch trình (Scheduled Release): Quá trình triển khai dần dần bắt đầu từ ngày 1 tháng 9 năm 2026 (có thể mất tới 15 ngày để tính năng hiển thị).
(Bản thử nghiệm) Gán danh tính
- Các miền thuộc nhóm Phát hành nhanh (Rapid Release): Quá trình triển khai bắt đầu từ hôm nay và diễn ra dần dần trong vòng 7 ngày.
- Các miền thuộc nhóm Phát hành theo lịch trình (Scheduled Release): Triển khai dần dần (có thể mất tới 15 ngày để tính năng hiển thị) bắt đầu từ ngày 24 tháng 8 năm 2026.
Khả năng áp dụng theo phiên bản
- Các gói Google Workspace:
- Business: Business Starter, Business Standard, Business Plus.
- Enterprise: Enterprise Starter, Enterprise Standard, Enterprise Plus.
- Education: Education Fundamentals, Education Standard, Education Plus.
- Các gói tiện ích bổ sung:
- Google AI Ultra for Business
- Google AI Pro for Education
Quản trị an toàn kỷ nguyên Agentic AI cùng Gimasys và Google Workspace Studio
Tự động hóa bằng tác nhân thông minh (Agentic Automation) trên Google Workspace Studio là bước nhảy vọt giúp doanh nghiệp tối ưu nguồn lực và giải phóng thời gian cho nhân sự. Tuy nhiên, việc trao quyền hành động cho các tác nhân AI cũng đặt ra bài toán hóc búa về an ninh thông tin, tuân thủ dữ liệu nội bộ và ngăn chặn rò rỉ thông tin ra bên ngoài.
Là Đối tác chiến lược cấp cao của Google Cloud tại Việt Nam, Gimasys sẵn sàng đồng hành cùng các doanh nghiệp thiết lập một khung quản trị toàn diện cho kỷ nguyên AI:
- Chuẩn hóa kiến trúc an toàn: Khảo sát và thiết lập chính sách DLP, nhãn bảo mật dữ liệu và cấu hình nguyên tắc đặc quyền tối thiểu cho toàn bộ luồng tự động hóa Studio.
- Thiết lập cơ chế kiểm soát con người (Human-in-the-Loop): Tư vấn quy trình phê duyệt đối với các luồng công việc chạm đến dữ liệu tài chính, khách hàng hoặc chia sẻ đối tác ngoài.
- Đào tạo & Đồng hành vận hành: Hướng dẫn đội ngũ IT cách điều tra sự cố qua Security Investigation Tool (SIT) và xây dựng văn hóa ứng dụng AI có trách nhiệm trong tổ chức.
Doanh nghiệp của bạn đã sẵn sàng bứt phá cùng tự động hóa AI an toàn? Liên hệ ngay với Gimasys để nhận tư vấn chuyên sâu về các giải pháp bảo mật nâng cao và xây dựng quy trình làm việc thông minh trên Google Workspace!
Bài viết liên quan