

Việc đưa trí tuệ nhân tạo từ giai đoạn thử nghiệm sang vận hành thực…
Anti DDoS VPS là gì? Vì sao nên chọn giải pháp bảo vệ từ Google Cloud?
Chỉ một vài phút ngưng trệ (downtime) do các cuộc tấn công từ chối dịch vụ phân tán (DDoS – Distributed Denial of Service) cũng có thể cuốn bay hàng trăm triệu đồng doanh thu, làm tổn hại uy tín thương hiệu và khiến khách hàng rơi vào tay đối thủ cạnh tranh.
Để tự vệ, giải pháp đầu tiên mà nhiều doanh nghiệp tìm đến là thuê các gói Anti DDoS VPS (máy chủ ảo tích hợp tính năng chống DDoS). Tuy nhiên, khi quy mô kinh doanh mở rộng và các đòn tấn công mạng ngày càng tinh vi với lưu lượng lên tới hàng trăm Gbps hoặc thậm chí hàng Terabit/giây, liệu Anti DDoS VPS truyền thống có còn đủ sức bảo vệ bạn?
Bài viết này sẽ giải mã toàn diện bản chất của Anti DDoS VPS, chỉ ra những “tử huyệt” khiến doanh nghiệp dễ bị đánh sập và lý do vì sao kiến trúc bảo mật toàn cầu của Google Cloud đang trở thành tiêu chuẩn vàng thay thế hoàn toàn VPS thông thường.
Anti DDoS VPS là gì? Cơ chế hoạt động của VPS chống DDoS
Khái niệm Anti DDoS VPS
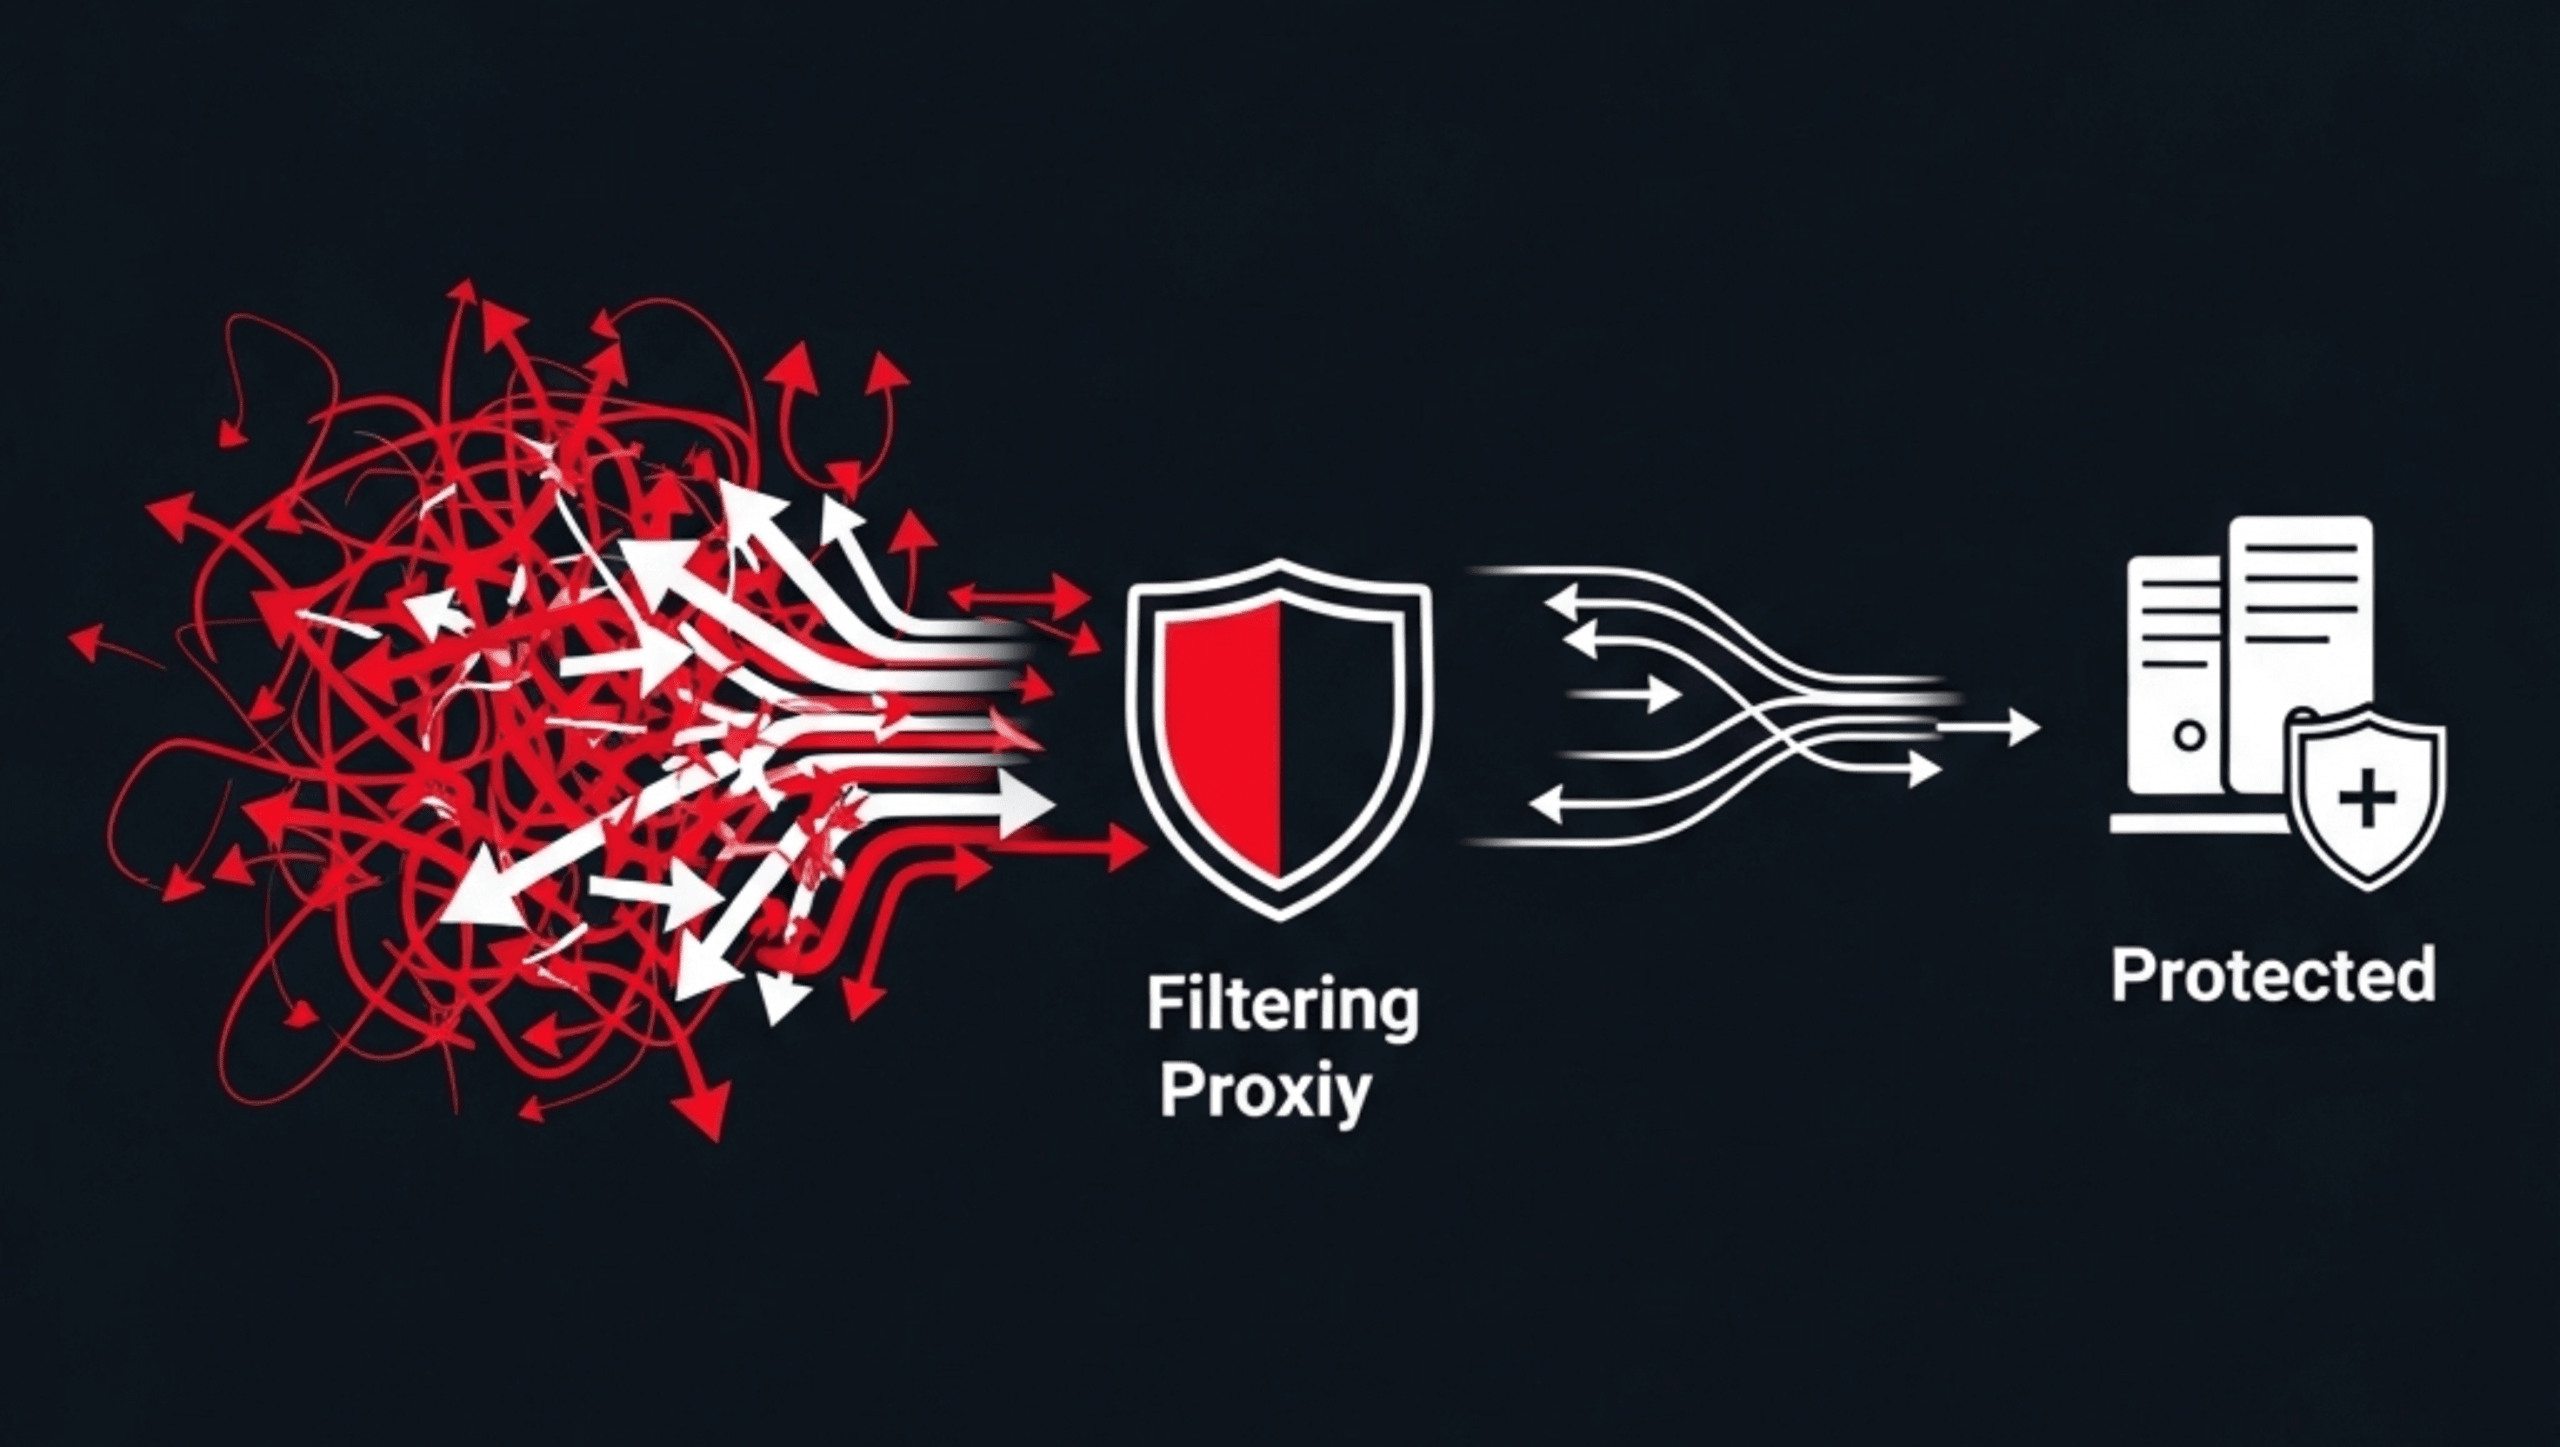
Anti DDoS VPS (Virtual Private Server Anti DDoS) là dịch vụ máy chủ riêng ảo được nhà cung cấp tích hợp sẵn các lớp tường lửa phần cứng hoặc phần mềm chuyên dụng và hệ thống lọc lưu lượng mạng. Mục tiêu cốt lõi của giải pháp này là phát hiện sớm, hấp thụ và lọc bỏ các đợt lưu lượng truy cập bất thường có chủ đích phá hoại, đảm bảo máy chủ không bị quá tải và duy trì hoạt động bình thường cho website/ứng dụng.
Các hình thức tấn công DDoS phổ biến mà VPS thường đối mặt
Các cuộc tấn công DDoS ngày nay không còn đơn giản mà đã phân hóa thành nhiều cấp độ hiểm hóc:
- Tấn công tầng mạng và tầng vận chuyển (Layer 3 & Layer 4):
- SYN Flood: Kẻ tấn công gửi hàng loạt yêu cầu kết nối TCP giả mạo nhưng không bao giờ hoàn tất bắt tay ba bước (3-way handshake), làm cạn kiệt tài nguyên bộ nhớ của máy chủ.
- UDP Flood / ICMP Flood: Bắn phá ồ ạt các gói tin UDP/ICMP vào cổng ngẫu nhiên trên máy chủ, gây tắc nghẽn hoàn toàn băng thông đường truyền mạng.
- Tấn công tầng ứng dụng (Layer 7):
- HTTP/HTTPS Flood: Kẻ tấn công sử dụng mạng máy tính ma (Botnet) mô phỏng hành vi của hàng trăm nghìn người dùng thật liên tục gửi lệnh tải trang (GET) hoặc gửi dữ liệu (POST). Dù băng thông tiêu tốn không quá lớn, nhưng tác vụ này buộc máy chủ web và cơ sở dữ liệu (Database) phải xử lý tính toán liên tục dẫn đến treo cứng hệ thống.
- Slowloris: Gửi các request HTTP rất chậm và giữ các kết nối mở càng lâu càng tốt cho đến khi máy chủ cạn kiệt số lượng kết nối cho phép và từ chối khách hàng thật.
- DNS Query Flood: Gửi hàng triệu truy vấn tên miền liên tục làm tê liệt hệ thống phân giải DNS của doanh nghiệp.
Cơ chế phòng thủ cơ bản của Anti DDoS VPS
Để chống lại các mối đe dọa trên, một dịch vụ Anti DDoS VPS tiêu chuẩn thường vận hành dựa trên 2 cơ chế chính:
- Hệ thống lọc lưu lượng (Traffic Scrubbing): Toàn bộ lưu lượng đi vào máy chủ sẽ được định tuyến qua các trạm lọc chuyên dụng (Scrubbing Centers). Tại đây, các thuật toán phân tích gói tin sẽ tách biệt lưu lượng độc hại để loại bỏ, chỉ cho phép lưu lượng người dùng sạch (clean traffic) đi tiếp vào VPS.
- Giới hạn tốc độ truy vấn (Rate Limiting): Thiết lập trần kiểm soát số lượng yêu cầu (requests/giây) được phép từ một địa chỉ IP. Nếu một IP gửi vượt ngưỡng cho phép trong khoảng thời gian ngắn, hệ thống sẽ tự động chặn hoặc yêu cầu xác thực CAPTCHA.
Những Giới hạn của Dịch vụ Anti DDoS VPS truyền thống
Mặc dù có khả năng bảo vệ ở mức cơ bản, các gói Anti DDoS VPS trên thị trường hiện nay bộc lộ rất nhiều hạn chế khi doanh nghiệp bước vào giai đoạn tăng trưởng hoặc trở thành mục tiêu của các cuộc tấn công có tổ chức:
1. Dung lượng lọc (Mitigation Capacity) có hạn
Phần lớn các nhà cung cấp dịch vụ hosting/VPS trong nước hoặc khu vực chỉ cam kết dung lượng lọc từ 10 Gbps đến tối đa 50 Gbps. Trong khi đó, theo các báo cáo bảo mật toàn cầu, các đợt tấn công DDoS hiện đại dễ dàng đạt quy mô từ 100 Gbps đến hơn 1 Tbps. Một khi lưu lượng tấn công vượt quá ngưỡng cam kết, hệ thống lọc của nhà mạng sẽ bị nghẽn hoàn toàn, kéo sập máy chủ của bạn ngay lập tức.
2. Rủi ro “Null-routing” (Bị nhà cung cấp cắt mạng máy chủ)
Đây là “nỗi đau” lớn nhất của các doanh nghiệp dùng VPS. Trên một hạ tầng máy chủ dùng chung (shared infrastructure), để tránh việc một VPS bị tấn công làm tê liệt đường truyền của hàng trăm khách hàng khác trong cùng Data Center, nhà cung cấp sẽ tự động kích hoạt cơ chế Blackhole/Null-routing.
Họ sẽ chuyển hướng toàn bộ lưu lượng tới địa chỉ IP của bạn vào một “hố đen” (hủy bỏ hoàn toàn kết nối). Kết quả là website của bạn hoàn toàn biến mất khỏi Internet — điều này đồng nghĩa với việc kẻ tấn công đã đạt được mục đích mà không cần phải đánh sập phần cứng của bạn!
3. Gia tăng độ trễ (Latency) ảnh hưởng trải nghiệm người dùng
Để làm sạch lưu lượng, dữ liệu truy cập của khách hàng phải đi đường vòng qua các trung tâm lọc (Scrubbing Center) của bên thứ ba, thường đặt tại các trung tâm dữ liệu ở nước ngoài (Singapore, Hồng Kông hoặc Mỹ). Quá trình định tuyến này làm tăng đáng kể độ trễ mạng (Ping cao), khiến thời gian tải trang bị kéo dài, gây ức chế cho người dùng và làm tụt hạng SEO nghiêm trọng.
4. Bất lực trước các cuộc tấn công Layer 7 tinh vi
Các cuộc tấn công tầng ứng dụng ngày nay không dùng các mẫu truy vấn đơn giản mà sử dụng các mạng lưới botnet phân tán toàn cầu, liên tục xoay vòng IP và bắt chước chính xác hành vi lướt web của người thật. Các bộ quy tắc tường lửa tĩnh (Static Rules) của VPS thông thường hoàn toàn không thể phân biệt được đâu là khách mua hàng thật và đâu là bot, dẫn đến việc hoặc là để lọt cuộc tấn công, hoặc là chặn nhầm khách hàng tiềm năng.
So sánh trực quan: Anti DDoS VPS truyền thống vs. Giải pháp Google Cloud
Để thấy rõ sự khác biệt giữa việc “tự bảo vệ bằng máy chủ đơn lẻ” và “được bảo vệ bởi hạ tầng siêu quy mô toàn cầu”, hãy cùng theo dõi bảng đối chiếu chi tiết dưới đây:
| Tiêu chí so sánh | Anti DDoS VPS truyền thống | Giải pháp bảo mật Google Cloud |
| Băng thông chịu tải (Mitigation Capacity) | Bị giới hạn theo gói hợp đồng (10 Gbps – 100 Gbps). | Dung lượng mạng lưới toàn cầu hàng chục Tbps, từng chặn đứng kỷ lục tấn công lịch sử lên đến 46+ triệu requests/giây (rps). |
| Cơ chế xử lý khi quá tải | Null-routing (Nhà mạng tự động ngắt kết nối IP, website bị sập hoàn toàn). | Hấp thụ và triệt tiêu lưu lượng tấn công ngay tại trạm mạng biên gần nhất (Anycast Edge); không bao giờ áp dụng Null-routing. |
| Phòng thủ tầng ứng dụng (Layer 7) | Bộ lọc tĩnh cơ bản (WAF thông thường), dễ bị botnet vượt qua hoặc chặn nhầm người dùng. | Google Cloud Armor tích hợp AI/Machine Learning tự động học hành vi, nhận diện bất thường và tạo luật chặn trong vài giây. |
| Tác động đến độ trễ (Latency) | Tăng cao do lưu lượng phải đi vòng qua trung tâm lọc tập trung. | Cực thấp và siêu tốc nhờ mạng lưới cáp quang riêng Private Backbone, kết hợp Cloud CDN và Anycast IP phân tán. |
| Khả năng mở rộng (Scalability) | Nâng cấp thủ công phần cứng, tốn thời gian downtime và chi phí cố định cao. | Tự động co giãn tài nguyên (Auto-scaling) tức thì theo lưu lượng thực tế, chỉ trả tiền cho những gì sử dụng. |
| Bảo vệ chuẩn an ninh quốc tế | Tùy thuộc vào cấu hình của từng nhà cung cấp nhỏ lẻ. | Tích hợp sẵn bộ quy tắc phòng vệ OWASP Top 10 (SQLi, XSS, RCE, v.v.). |
Tại sao nên chọn Giải pháp chống DDoS của Google Cloud?
Google là đơn vị vận hành các dịch vụ có lượng người dùng lớn nhất hành tinh như Google Search, YouTube, Gmail – những mục tiêu thường trực của các cuộc tấn công mạng quy mô khủng khiếp nhất thế giới. Khi doanh nghiệp triển khai hạ tầng trên Google Cloud, bạn được thừa hưởng toàn bộ sức mạnh công nghệ phòng thủ đã được chứng minh qua hàng thập kỷ này:
1. Hạ tầng mạng lưới toàn cầu (Global Software-Defined Network & Anycast)
Google sở hữu hệ thống mạng xương sống cáp quang riêng biệt trải rộng khắp các châu lục và hàng trăm điểm hiện diện biên (PoP – Points of Presence).
Nhờ công nghệ Anycast IP, toàn bộ lưu lượng tấn công từ khắp nơi trên thế giới sẽ được phân tán đồng đều và hấp thụ ngay tại các điểm PoP gần nguồn phát nhất. Đòn tấn công bị chia nhỏ và triệt tiêu ngay tại “cửa ngõ” rìa mạng, hoàn toàn không có cơ hội tiếp cận đến máy chủ gốc (Origin Server) của doanh nghiệp.
2. Lá chắn Google Cloud Armor – Phòng thủ tầng ứng dụng chuyên sâu
Google Cloud Armor là dịch vụ bảo mật mạng doanh nghiệp hàng đầu, phối hợp trực tiếp với hệ thống cân bằng tải toàn cầu (Global External HTTP(S) Load Balancer):
- Tính năng Adaptive Protection (Bảo vệ thích ứng): Ứng dụng các mô hình Machine Learning tiên tiến nhất của Google để giám sát lưu lượng bình thường của website. Khi xuất hiện dấu hiệu bất thường, hệ thống sẽ tự động phát hiện mẫu tấn công Layer 7, tạo chữ ký nhận diện và sinh ra các quy tắc ngăn chặn (rules) theo thời gian thực chỉ sau vài giây.
- Phòng thủ toàn diện chuẩn OWASP Top 10: Tích hợp sẵn các bộ quy tắc chuẩn hóa để chặn đứng các nguy cơ tấn công nguy hiểm như tấn công chèn mã SQL (SQL Injection), Cross-Site Scripting (XSS), LFI, RFI mà không làm ảnh hưởng đến trải nghiệm người dùng thật.
3. Sức mạnh kết hợp giữa Cloud Load Balancing & Cloud CDN
- Hấp thụ tự động tấn công Layer 3/Layer 4: Bản thân hệ thống Cloud Load Balancing của Google là một kiến trúc phân tán khổng lồ. Mọi cuộc tấn công SYN Flood, UDP Amplification đều bị hấp thụ tự nhiên ở cấp độ hạ tầng mà doanh nghiệp không cần phải cấu hình phức tạp.
- Tối ưu tốc độ với Cloud CDN: Lưu trữ bộ nhớ đệm (Caching) các nội dung tĩnh (hình ảnh, video, CSS/JS) tại các máy chủ biên sát người dùng nhất. Điều này giúp giảm tải từ 80% đến 90% số lượng request gửi về máy chủ gốc, vừa giảm áp lực tài nguyên, vừa tăng tốc độ tải trang xuống dưới 1 giây.
4. Cam kết Uptime và tuyệt đối không bao giờ bị “Null-route”
Nhờ năng lực băng thông mạng lưới hàng chục Terabit/giây, Google Cloud không bao giờ áp dụng chính sách ngắt kết nối (Null-routing) đối với khách hàng. Cho dù website của bạn đang hứng chịu đợt tấn công lớn đến đâu, hệ thống vẫn kiên cường bóc tách lưu lượng độc hại và duy trì trạng thái online liên tục cho người dùng hợp lệ.
Doanh nghiệp nào nên nâng cấp lên Google Cloud?
Nếu hệ thống của bạn thuộc một trong các lĩnh vực dưới đây, việc tiếp tục bám trụ với Anti DDoS VPS truyền thống tiềm ẩn rủi ro kinh doanh vô cùng lớn:
- Thương mại điện tử & Bán lẻ trực tuyến (E-commerce): Những ngày hội mua sắm Mega Sale, Flash Sale, Black Friday là thời điểm các đối thủ hoặc hacker nhắm đến để đánh sập web nhằm tống tiền hoặc triệt hạ uy tín. Một giờ sập web có thể gây thiệt hại hàng tỷ đồng và đánh mất vĩnh viễn khách hàng.
- Game Online & Ứng dụng Giải trí: Các máy chủ game trực tuyến là nạn nhân quen thuộc của các đợt tấn công UDP Flood liên tục. Game thủ đòi hỏi độ trễ cực thấp (Low Latency) và không thể chấp nhận tình trạng lag, giật hay mất kết nối đột ngột.
- Fintech, Ngân hàng số & Cổng thanh toán: Các hệ thống xử lý giao dịch tài chính đòi hỏi tính sẵn sàng cao (High Availability 99.99%) và khả năng bảo vệ dữ liệu khách hàng tuyệt đối theo chuẩn quốc tế PCI-DSS.
- Báo điện tử, Truyền thông & Hệ sinh thái SaaS: Các nền tảng có lưu lượng truy cập biến động đột biến theo sự kiện, tin tức nóng và thường xuyên là mục tiêu của các cuộc tấn công DDoS có chủ đích nhằm phá hoại nội dung.
Triển khai Kiến trúc Anti-DDoS Google Cloud toàn diện cùng Gimasys
Việc chuyển dịch từ một máy chủ VPS đơn lẻ sang kiến trúc đám mây đa tầng của Google Cloud đòi hỏi sự am hiểu sâu sắc về thiết kế hệ thống, định tuyến mạng và tối ưu cấu hình bảo mật.
Để đảm bảo quá trình chuyển đổi diễn ra an toàn, không gián đoạn kinh doanh và tối ưu hóa chi phí đầu tư, Gimasys tự hào là người đồng hành tin cậy hàng đầu của các doanh nghiệp Việt Nam.
Những giá trị vượt trội khi đồng hành cùng Gimasys:
- Đối tác chiến lược cấp cao (Google Cloud Premier Partner): Với hơn 20 năm kinh nghiệm tư vấn và triển khai công nghệ thông tin cho hàng nghìn doanh nghiệp, Gimasys sở hữu đội ngũ kỹ sư đạt các chứng chỉ chuyên sâu cao cấp nhất của Google như Cloud Security Engineer and Cloud Network Engineer.
- Dịch vụ chuyển đổi không gián đoạn (Zero-Downtime Migration): Chuyên gia Gimasys xây dựng kịch bản chuyển đổi chi tiết, di chuyển toàn bộ website, database và ứng dụng từ VPS cũ lên Google Cloud (Compute Engine hoặc GKE) một cách mượt mà, đảm bảo người dùng không nhận thấy bất kỳ sự gián đoạn nào trong suốt quá trình triển khai.
- Tối ưu hóa chi phí bản quyền & Thanh toán linh hoạt:
- Giúp doanh nghiệp thiết kế chính sách lọc của Google Cloud Armor và hạn ngạch băng thông một cách khoa học, tránh lãng phí ngân sách vào những tài nguyên không cần thiết.
- Hỗ trợ doanh nghiệp thanh toán bằng Việt Nam Đồng (VNĐ), cung cấp đầy đủ hóa đơn VAT hợp lệ, loại bỏ rủi ro thanh toán ngoại tệ qua thẻ tín dụng cá nhân.
- Giám sát & Hỗ trợ kỹ thuật 24/7/365: Hệ thống hỗ trợ chuyên trách của Gimasys luôn túc trực ngày đêm, chủ động cảnh báo các đợt lưu lượng bất thường và phối hợp ứng cứu kịp thời trước mọi nguy cơ an ninh mạng.
Conclusion
Trong kỷ nguyên số, một cuộc tấn công DDoS không chỉ đơn giản là làm chậm website vài phút, mà nó có thể cướp đi doanh thu, làm rò rỉ dữ liệu và phá hủy hoàn toàn niềm tin khách hàng mà doanh nghiệp đã dày công xây dựng trong nhiều năm.
Tiếp tục đặt cược sự an toàn của doanh nghiệp vào những chiếc máy chủ Anti DDoS VPS nhỏ lẻ với nguy cơ bị “cắt mạng” bất cứ lúc nào là một nước đi quá mạo hiểm. Nâng cấp lên nền tảng Google Cloud với lá chắn thép Cloud Armor chính là khoản đầu tư chiến lược mang lại sự an tâm tuyệt đối và đảm bảo cho sự tăng trưởng bền vững của bạn.
ĐỪNG ĐỂ WEBSITE CỦA BẠN TRỞ THÀNH NẠN NHÂN TIẾP THEO CỦA DDOS!
Hãy chủ động bảo vệ doanh nghiệp trước khi sự cố xảy ra.
Liên hệ ngay với các chuyên gia an ninh mạng Google Cloud tại Gimasys hôm nay để được nhận gói Audit Đánh giá An toàn Hạ tầng Hoàn toàn Miễn Phí và tư vấn lộ trình thiết kế lá chắn phòng thủ DDoS toàn diện nhất cho hệ thống của bạn!
Related Posts